آیا Claude Opus 5 مشکل تزریق پرامپت را حل کرده است؟
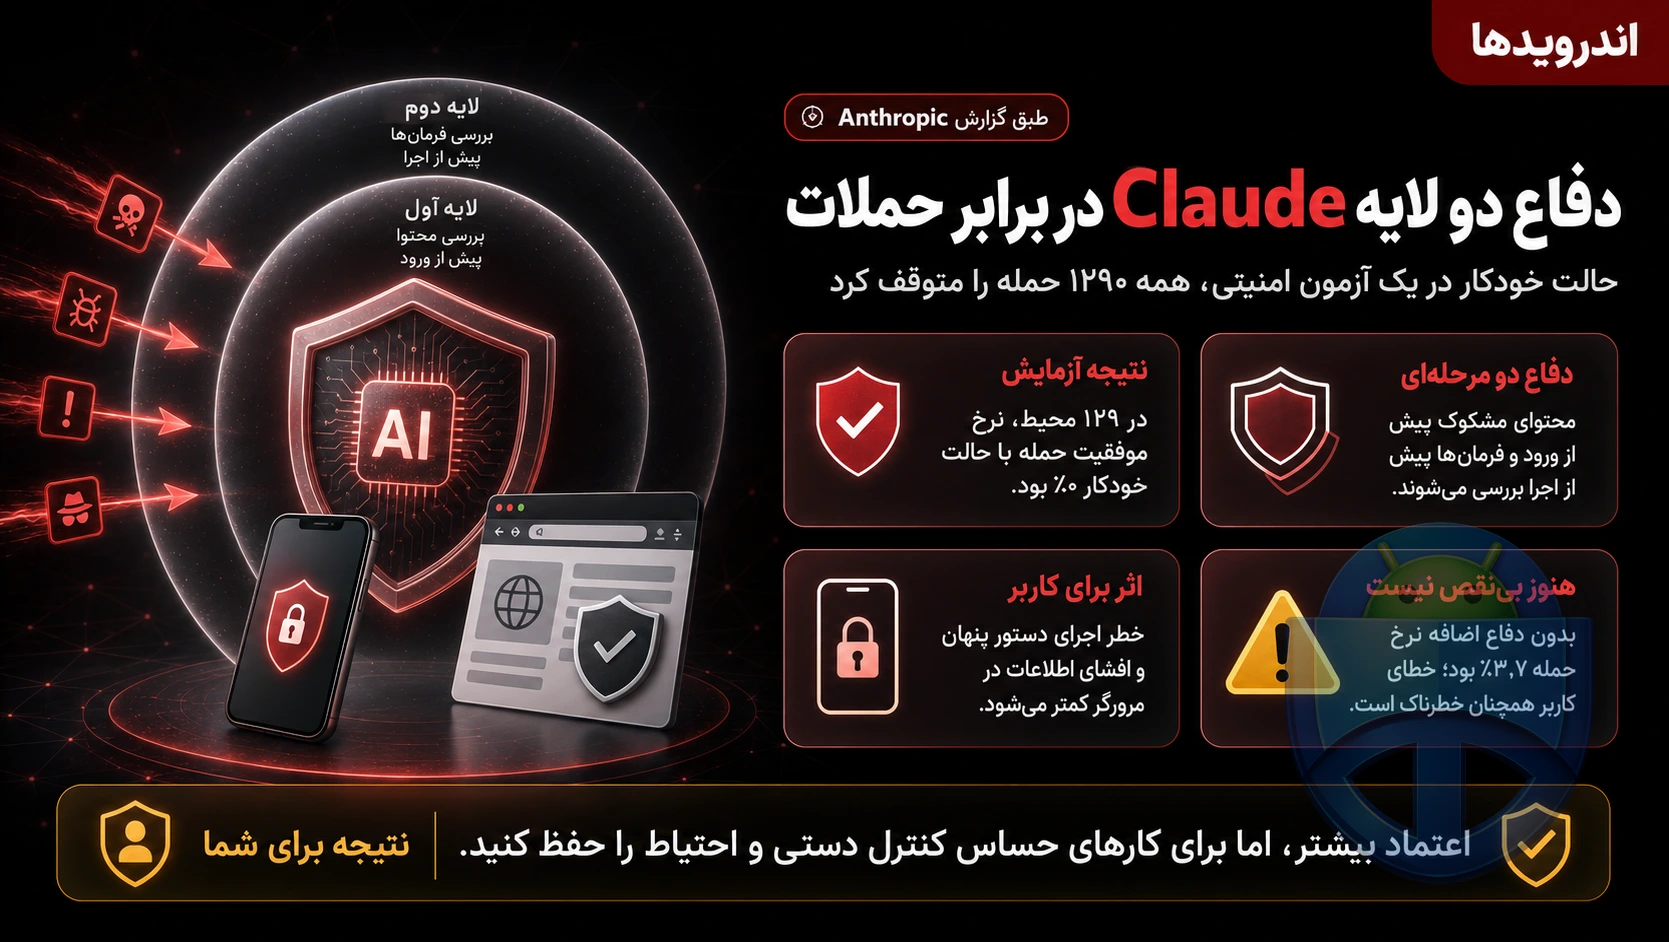
شرکت Anthropic در گزارش اخیر خود اعلام کرده که مدل جدیدش، Claude Opus 5، در تستهای امنیتی پیشرفت چشمگیری داشته و توانسته در برابر حملات «تزریق پرامپت غیرمستقیم» مقاومت کند. در این تستها که در ۱۲۹ محیط مختلف و با ۱۲۹۰ تلاش انجام شده، این مدل با فعال بودن حالت خودکار (Auto Mode) حتی یک حمله موفق را هم تجربه نکرده و نرخ موفقیت حملات به ۰٪ رسیده است. این در حالی است که بدون لایههای دفاعی اضافی، نرخ موفقیت حملات به این مدل ۳.۷٪ بوده. این خبر برای کاربران عادی مهم است، چون نشان میدهد ابزارهای هوش مصنوعی که در مرورگرها یا محیطهای کاری استفاده میشوند، میتوانند امنتر شوند و از سوءاستفاده هکرها جلوگیری کنند.
Claude Opus 5 چیست ؟
تزریق پرامپت چیست و دفاع دو لایه چگونه کار میکند؟
تزریق پرامپت نوعی حمله است که در آن هکرها سعی میکنند با وارد کردن دستورات مخرب در محتوایی مثل صفحات وب یا فایلها، کنترل رفتار هوش مصنوعی را به دست بگیرند. مثلاً ممکن است متنی در یک وبسایت مخفیانه به هوش مصنوعی بگوید که اطلاعات کاربر را فاش کند. در Claude Opus 5، یک سیستم دفاعی دو لایه طراحی شده: ابتدا قبل از اینکه محتوا به مدل برسد، یک ابزار بررسی میکند که آیا دستورات مشکوکی وجود دارد یا نه. در مرحله دوم، قبل از اجرای هر دستور توسط مدل، یک طبقهبندیکننده جداگانه بررسی میکند که آیا این دستور امن است یا خیر. این ترکیب باعث شده که حتی اگر حمله از لایه اول عبور کند، در لایه دوم متوقف شود.
این امنیت چه تأثیری روی تجربه کاربران دارد؟
برای کاربران عادی که از ابزارهای هوش مصنوعی مثل Claude در مرورگرها یا محیطهای کاری استفاده میکنند، این پیشرفت یعنی خطر کمتری برای فاش شدن اطلاعات یا سوءاستفاده از حسابهایشان وجود دارد. مثلاً اگر روی یک وبسایت مخرب کلیک کنید، هوش مصنوعی بهاحتمال زیاد دستورات پنهان در آن صفحه را اجرا نمیکند. با این حال، Anthropic تأکید کرده که خطر همچنان صفر نیست و کاربران باید همچنان مراقب باشند، مثلاً از سایتهای غیرمعتبر دوری کنند یا برای کارهای حساس از حالت دستی استفاده کنند.
محدودیتها و نقاط ضعف باقیمانده در این فناوری
با وجود این پیشرفت، امنیت کامل هنوز تضمین نشده است. در تستهای دیگر، مثل کدنویسی و عملیات رابط کاربری، نرخ موفقیت حملات به صفر نرسیده و در برخی سناریوها همچنان نفوذ ممکن بوده است. همچنین در یک تمرین داخلی، مشخص شد که اگر خود کاربر بهاشتباه دستورات مخرب را وارد کند، سیستم نمیتواند آن را تشخیص دهد و در ۲۴ مورد از ۲۵ مورد، اطلاعات حساس فاش شده است. به همین دلیل، Anthropic توصیه میکند که برای کارهای حساس، کاربران حتماً کنترل دستی داشته باشند و از تنظیمات امنیتی اضافی استفاده کنند.
تحلیل ساده ماجرا
به زبان ساده، Claude Opus 5 با دفاع دو لایه خود قدم بزرگی برای امنیت هوش مصنوعی برداشته و در برابر حملات مرورگری تقریباً غیرقابلنفوذ شده است. اما این فناوری هنوز کامل نیست و در برخی شرایط، مثل اشتباهات کاربر یا سناریوهای خاص، همچنان آسیبپذیر است. برای کاربران عادی، این یعنی میتوان به این ابزارها بیشتر اعتماد کرد، ولی نباید احتیاط را کنار گذاشت.
گوگل یه قابلیت جدید آورده که ۹۰٪ هنوز خبر ندارن! 🤫
روی دکمه بزن و توی صفحهای که باز میشه فقط تیک کنار «اندروید ها» رو بزن. تمام ✅ از این به بعد گوگل آپدیت واتساپ، تلگرام و بازیهای جدید رو اول از همه به خودت نشون میده.
⭐ همین الان فعالش کنتوضیحات نوشتار
- نویسنده: زینب سردار
- تاریخ انتشار: 1405/05/05
- تاریخ بهروزرسانی: 1405/05/15
